Усталость от оповещений
Сетевые журналы накапливаются, и трудно отличить серьёзную угрозу от шума.
 Decoya
Сетевые приманки · понятные оповещения
Разверните приманки — поддельные серверы (SSH, базы данных и другие), которыми сотрудники никогда не пользуются. Если к ним кто-то подключается, это не обычная ИТ-активность, а разведка или атака. Никаких ложных срабатываний из-за штатной работы.
Задача
Чтобы продвинуться вглубь сети, злоумышленнику или автоматизированному инструменту, включая атаки с применением ИИ, сначала нужно провести сканирование: найти узлы, проверить пароли и определить доступные ресурсы. Decoya делает это заметным с помощью приманок, к которым обратится только злоумышленник.
Сетевые журналы накапливаются, и трудно отличить серьёзную угрозу от шума.
Филиалы, гостевой Wi‑Fi и лабораторные VLAN — места, где сканирование может остаться незамеченным.
Без специальных ловушек первое явное доказательство вторжения может появиться уже после начала утечки данных.
Ответ Decoya
Decoya запускает сервисы-приманки в вашей сети: правдоподобные поддельные SSH-, веб- и серверы баз данных, которыми сотрудники никогда не пользуются. Когда IP-адрес сканирует сеть или подключается, консоль показывает кто, что и когда сделал, включая автоматизированную или управляемую ИИ разведку.
Зона защиты
Каждая приманка выглядит как настоящий сервис, который обычно ищут злоумышленники. Вы выбираете протоколы в консоли, а каждое взаимодействие записывается понятным языком.
Готовые профили: веб-сервер, рабочая среда, базы данных, устаревшее оборудование или полное покрытие.
Выделенный аппарат
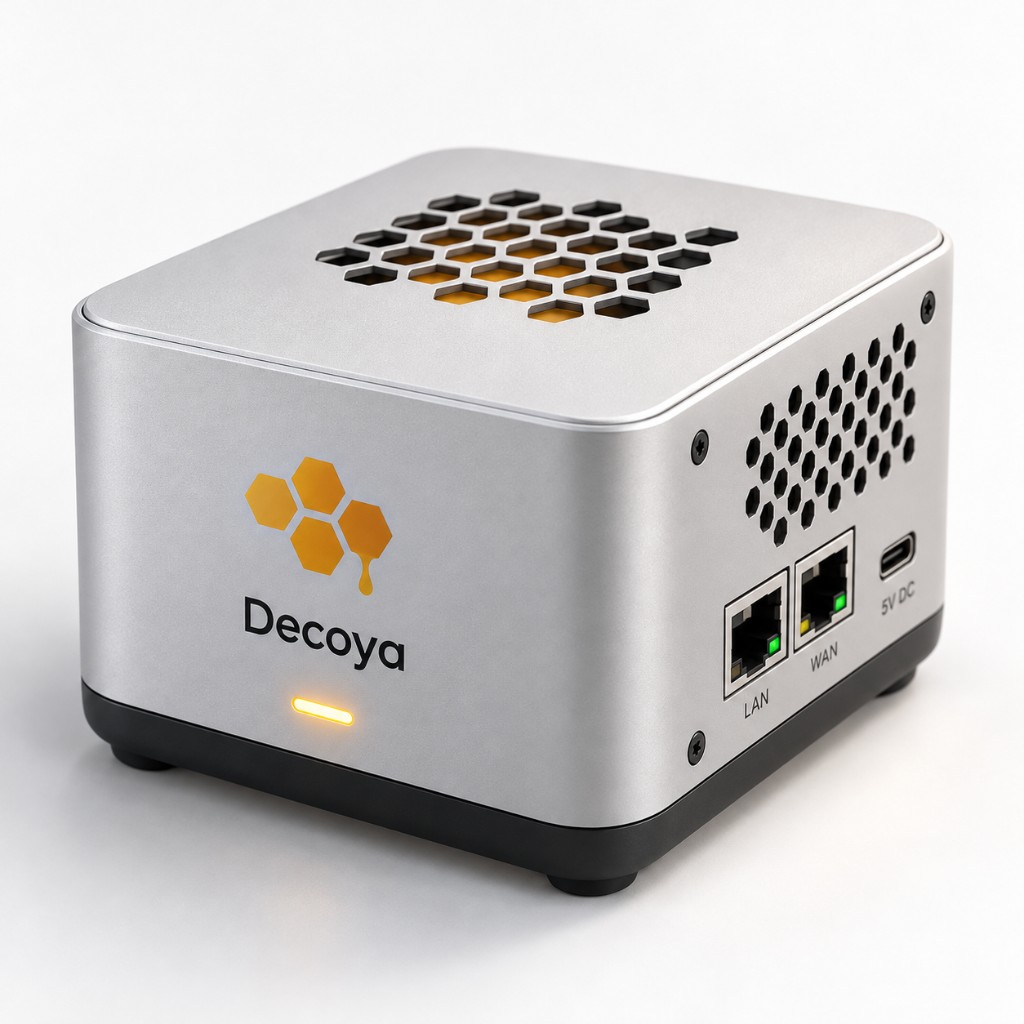
Sentinel S1 остаётся в защищаемой сети и отправляет события в вашу консоль. Компактный и автономный, он подходит для любой площадки без лишней операционной сложности.
С чего начать
Назовите сенсор в консоли и привяжите его к площадке или сетевой зоне, которую нужно контролировать.
Выберите профиль (офис, веб-сервер, базы данных…). Сенсор открывает поддельные сервисы, которыми ваши пользователи не пользуются, а сканеры и злоумышленники — пользуются.
Каждое взаимодействие с приманкой становится оповещением. Добавьте e-mail, webhooks или учётные данные-приманки для самых чувствительных случаев.
Decoya Console
Один интерфейс для всей инфраструктуры: статус сенсоров, развёртывания, агрегированные ленты событий, правила оповещений и журнал аудита. Интерактивное демо позволяет изучить всё до развёртывания сенсора.
Варианты развёртывания
Быстро добавьте сенсор в существующую среду, не меняя ежедневные операции и не прерывая сервисы.
Разместите Decoya рядом с защищаемыми ресурсами для непрерывной централизованной видимости.
Готовый к подключению аппарат для филиалов, удалённых площадок и чувствительных сетевых зон.
Мгновенные оповещения · Инструменты мониторинга · Аудит · Централизованный доступ · Управление несколькими клиентами
Для кого?
Приманки в локальной сети: если кто-то сканирует её или подключается, вы получаете понятное доказательство для руководства или страховой компании.
Приманки выявляют внутреннюю разведку и lateral movement, которые центральные журналы могут отфильтровать или «закопать».
Организуйте сенсоры по площадкам клиентов, просматривайте всё централизованно и подключайте оповещения к существующим процессам.
Что вы получаете
Сотрудники не используют приманки в повседневной работе. Если ловушка сработала, значит человек или бот со злым умыслом (сканер, вредоносная программа, цепочка с ИИ) пытается продвинуться дальше.
Разместите поддельные учётные данные: если их используют, оповещение станет ещё однозначнее. История по сенсору, IP-адресу и протоколу.
Отправляйте уведомления, просматривайте консоль и подключайте существующие процессы, чтобы быстро квалифицировать, изолировать или эскалировать.
Тарифы
39 € без налогов / пакет (3 сенсора) · 59 € без налогов / устройство Sentinel · оба предложения можно объединить в одной учётной записи.
Программный сенсор
Сенсоры в вашей инфраструктуре (VM, Docker или .deb) — без отдельного устройства.
39 €/ месяц · без налогов
Оборудование · Sentinel S1
Готовое к подключению устройство plug-and-play.
59 €/ месяц · без налогов · минимум 12 мес.
Enterprise
Пользовательские протоколы и интеграция с SIEM.
По запросу
FAQ
Это поддельный сервис, который вы намеренно устанавливаете, например поддельный SSH-сервер. Сотрудники им не пользуются. Если появляется подключение, значит сеть исследует злоумышленник или автоматизированный инструмент, включая современные атаки с применением ИИ, которым также нужно сканировать сеть для захвата контроля. Decoya сразу вас оповестит.
Нет. Decoya расставляет ловушки и сообщает о событиях, но не блокирует трафик. Решение дополняет межсетевые экраны и средства защиты конечных точек, показывая, кто обращается к сервисам, которых нет в вашей рабочей среде.
Нет. Начните с сети, к которой подключён сенсор (LAN, DMZ). Разрешить нужно только защищённое соединение между сенсором и консолью (HTTPS в рабочей среде).
Это намеренно размещённые учётные данные-приманки. Если злоумышленник использует их, Decoya поднимает приоритетное оповещение — сильное доказательство доступа к защищённым секретам.
События централизуются в консоли и хранятся согласно вашему тарифу. Разные варианты размещения могут соответствовать требованиям безопасности и локализации данных.
После подключения сенсора и выбора профиля защиты большинство команд видят сканирования или подозрительные попытки в течение часа в активной сети.
Следующий шаг
Интерактивное демо воспроизводит сенсоры, события и оповещения без установки. Когда будете готовы, просто подключите первую площадку.