Alarmtræthed
Netværkslogfiler hober sig op, og det er svært at skelne alvorlige hændelser fra støj.
 Decoya
Netværkslokketjenester · tydelige alarmer
Udrul lokketjenester: falske servere (SSH, databaser og flere), som medarbejderne aldrig bruger. Hvis noget opretter forbindelse, er det ikke almindeligt IT-arbejde, men rekognoscering eller et angreb. Ingen falske positiver fra normal brug.
Udfordringen
For at bevæge sig længere ind i et netværk skal en ubuden gæst eller et automatiseret værktøj, herunder AI-assisterede angreb, først scanne: finde værter, afprøve adgangskoder og kortlægge, hvad der kan nås. Decoya gør det synligt med lokketjenester, som kun en ondsindet besøgende ville kontakte.
Netværkslogfiler hober sig op, og det er svært at skelne alvorlige hændelser fra støj.
Filialer, gæste-Wi‑Fi og laboratorie-VLAN’er: steder, hvor en scanning kan gå ubemærket hen.
Uden særlige fælder kan det første klare bevis på et indbrud komme, efter at data allerede er på vej ud.
Decoya-svaret
Decoya kører lokketjenester på dit netværk: troværdige, falske SSH-, web- eller databaseendepunkter, som dine teams aldrig bruger. Når en IP-adresse scanner eller opretter forbindelse, viser konsollen hvem, hvad og hvornår, også ved automatiseret eller AI-drevet rekognoscering.
Beskyttelsesdækning
Hver lokketjeneste ligner en ægte tjeneste, som angribere normalt leder efter. Du vælger protokoller i konsollen, og hver kontakt registreres i et klart sprog.
Klar-til-brug-profiler: webserver, kontormiljø, databaser, legacy-udstyr eller fuld dækning.
Dedikeret apparat
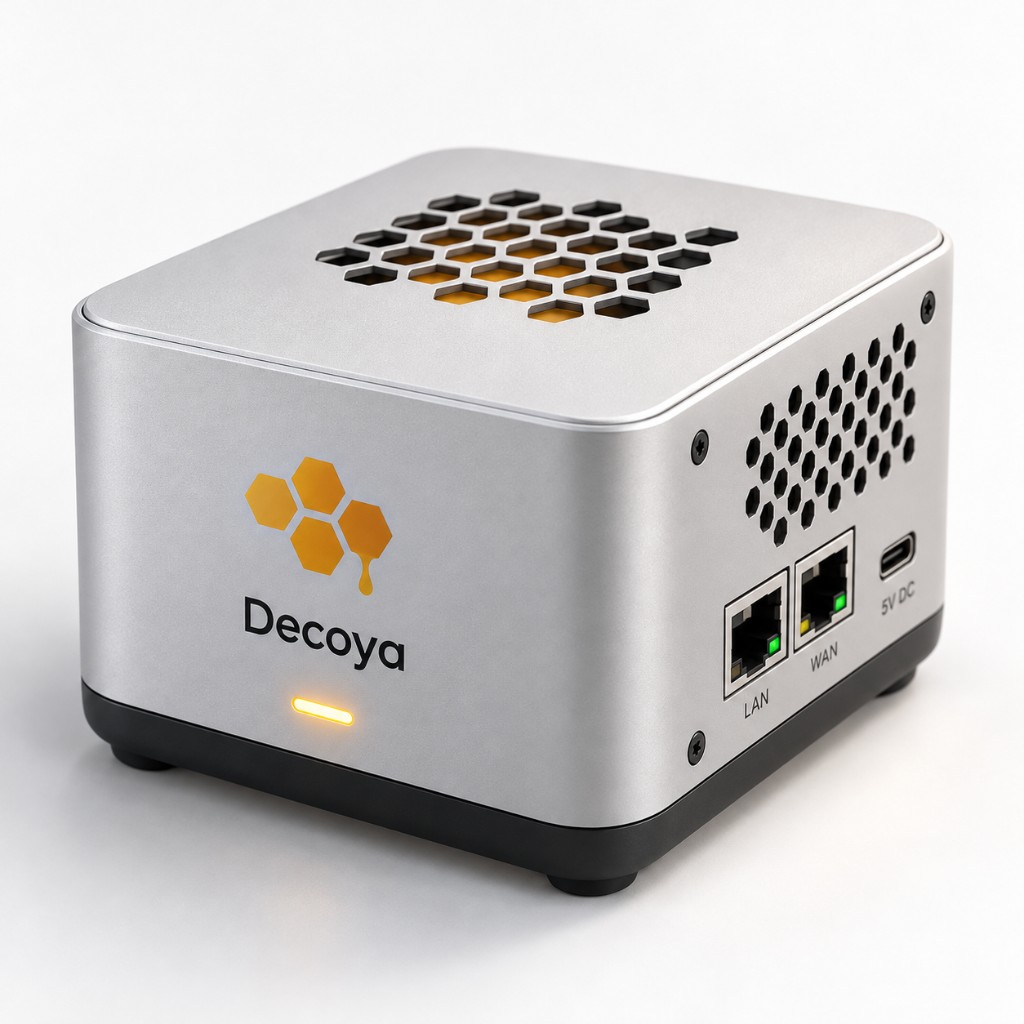
Sentinel S1 forbliver på netværket, det beskytter, og sender hændelser til din konsol. Kompakt og autonomt — det passer ind overalt uden ekstra driftskompleksitet.
Kom i gang
Navngiv sensoren i konsollen og knyt den til det sted eller den netværkszone, du vil overvåge.
Vælg en profil (kontor, webserver, databaser …). Sensoren udstiller falske tjenester, som dine brugere ignorerer, men det gør scannere og ubudne gæster ikke.
Enhver kontakt med en lokketjeneste bliver til en alarm. Tilføj e-mail, webhooks eller lokkeoplysninger i de mest følsomme tilfælde.
Decoya-konsol
Én grænseflade for hele dit miljø: sensorstatus, udrulninger, aggregerede hændelsesfeeds, alarmregler og audit-historik. En interaktiv demo lader dig udforske alt, før du udruller en sensor.
Udrulningsmuligheder
Tilføj hurtigt en sensor til et eksisterende miljø uden at ændre den daglige drift eller afbryde tjenester.
Placer Decoya tæt på de ressourcer, du beskytter, for kontinuerlig, centraliseret synlighed.
Et klar-til-tilslutning-apparat til filialer, fjernsteder og følsomme netværkszoner.
Øjeblikkelige alarmer · Overvågningsværktøjer · Audit-spor · Centraliseret adgang · Multi-klientstyring
Hvem er det til?
Lokketjenester på LAN’et: Hvis nogen scanner eller opretter forbindelse, får du et tydeligt bevis til ledelsen eller forsikringsselskabet.
Lokkemidler afslører intern rekognoscering og lateral bevægelse, som centrale logs kan filtrere væk eller begrave.
Organiser sensorer efter klientsted, gennemgå alt centralt og kobl alarmer til eksisterende workflows.
Det får du
Medarbejderne bruger aldrig lokketjenester i deres daglige arbejde. Hvis noget rammer en fælde, er det en ondsindet person eller bot (scanner, malware eller AI-drevet kæde), der forsøger at komme videre.
Placér falske loginoplysninger: Hvis de bruges, bliver alarmen endnu tydeligere. Historik efter sensor, IP-adresse og protokol.
Send notifikationer, gennemgå konsollen og kobl eksisterende workflows til hurtigt at kvalificere, isolere eller eskalere.
Priser
39 € ekskl. moms / pakke (3 sensorer) · 59 € ekskl. moms / Sentinel-enhed · kombiner begge på én konto.
Softwaresensor
Sensorer i din egen infrastruktur (VM, Docker eller .deb) — uden en fysisk enhed.
39 €/ måned · ekskl. moms
Hardware · Sentinel S1
Plug-and-play-enhed, der er klar til tilslutning.
59 €/ måned · ekskl. moms · min. 12 mdr.
Enterprise
Tilpassede protokoller og SIEM-integration.
Efter tilbud
FAQ
En falsk tjeneste, som du installerer med vilje, for eksempel en falsk SSH-server. Dine medarbejdere bruger den ikke. Hvis der kommer en forbindelse, udforsker en person med ondsindede hensigter eller et automatiseret værktøj netværket, herunder moderne AI-assisterede angreb, som også skal scanne for at få kontrol. Decoya advarer dig med det samme.
Nej. Decoya opstiller fælder og giver besked; løsningen blokerer ikke trafik. Den supplerer firewalls og endpoint-værktøjer ved at vise, hvem der kontakter tjenester, som ikke findes i din forretning.
Nej. Start på det netværk, hvor sensoren er tilsluttet (LAN, DMZ). Kun forbindelsen mellem sensor og konsol skal tillades (HTTPS i produktion).
Det er lokked credentials placeret bevidst. Hvis en angriber bruger dem, rejser Decoya en prioriteret alarm — stærkt bevis for, at beskyttede hemmeligheder er blevet tilgået.
Hændelser centraliseres i konsollen og opbevares efter din plan. Flere hostingmuligheder kan opfylde dine sikkerheds- og datalokaliseringskrav.
Efter tilslutning af en sensor og valg af en beskyttelsesprofil observerer de fleste teams scanninger eller mistænkelige forsøg inden for en time på et aktivt netværk.
Næste skridt
Den interaktive demo genskaber sensorer, hændelser og alarmer uden installation. Når du er klar, tilslutter du blot dit første sted.