Brīdinājumu nogurums
Tīkla žurnāli uzkrājas, un ir grūti atšķirt nopietnus notikumus no trokšņa.
 Decoya
Tīkla mānekļi · skaidri brīdinājumi
Izvietojiet mānekļus: viltus serverus (SSH, datubāzes un citus), ko darbinieki nekad neizmanto. Ja kāds tiem pieslēdzas, tā nav ikdienas IT darbība, bet gan izlūkošana vai uzbrukums. Parasta lietošana nerada kļūdaini pozitīvus brīdinājumus.
Izaicinājums
Lai pārvietotos dziļāk tīklā, iebrucējam vai automatizētam rīkam, tostarp ar MI atbalstītam uzbrukumam, vispirms jāveic skenēšana: jāatrod resursdatori, jāpārbauda paroles un jānoskaidro sasniedzamie resursi. Decoya to padara redzamu ar mānekļiem, kam pieskartos tikai ļaunprātīgs apmeklētājs.
Tīkla žurnāli uzkrājas, un ir grūti atšķirt nopietnus notikumus no trokšņa.
Filiāles, viesu Wi‑Fi un laboratoriju VLAN: vietas, kur skenēšana var palikt nepamanīta.
Bez īpašiem slazdiem pirmais skaidrais ielaušanās pierādījums var parādīties tikai tad, kad dati jau tiek izvadīti.
Decoya atbilde
Decoya darbina mānekļpakalpojumus jūsu tīklā: ticamus viltus SSH, tīmekļa vai datubāzu galapunktus, ko jūsu komandas nekad neizmanto. Kad IP adrese skenē vai pieslēdzas, konsole parāda, kas, ko un kad darījis, arī automatizētas vai MI vadītas izlūkošanas gadījumā.
Aizsardzības pārklājums
Katrs māneklis izskatās kā īsts pakalpojums, ko uzbrucēji parasti meklē. Jūs izvēlaties protokolus konsolē, un katra mijiedarbība tiek reģistrēta saprotamā valodā.
Gatavi profili: tīmekļa serveris, biroja vide, datubāzes, mantotā aprīkojuma vai pilns pārklājums.
Specializēta ierīce
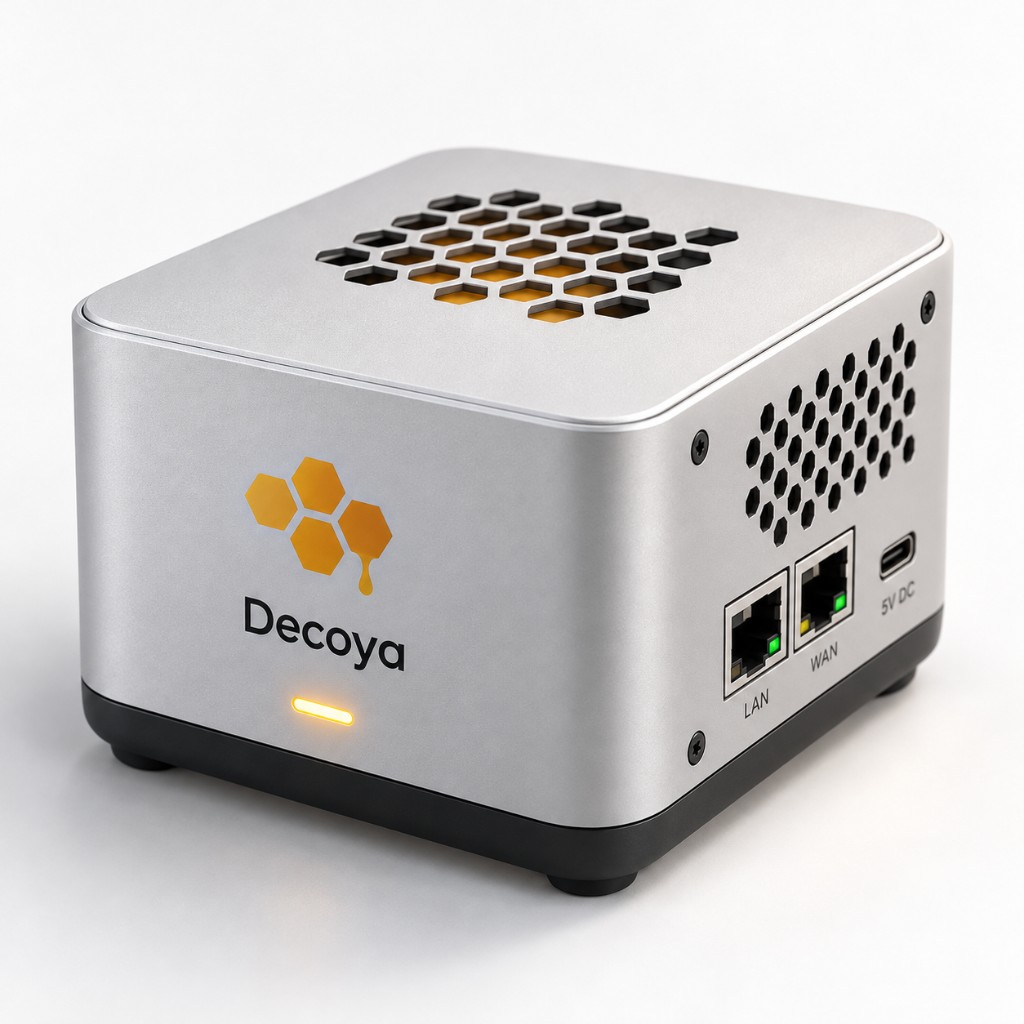
Sentinel S1 paliek aizsargājamajā tīklā un sūta notikumus uz jūsu konsoli. Kompakta un autonoma — der katrai vietai bez papildu operacionālās sarežģītības.
Sākums
Nosauciet sensoru konsolē un piešķiriet to vietai vai tīkla zonai, kuru vēlaties uzraudzīt.
Izvēlieties profilu (birojs, tīmekļa serveris, datubāzes…). Sensors piedāvā viltus pakalpojumus, ko lietotāji ignorē, bet skeneri un iebrucēji — ne.
Katra mijiedarbība ar mānekli kļūst par brīdinājumu. Jutīgākajiem gadījumiem pievienojiet e-pastu, webhook vai mānekļa piekļuves datus.
Decoya konsole
Viena saskarne visam jūsu parkam: sensoru statuss, izvietojumi, apkopoti notikumu plūsmas, brīdinājumu noteikumi un audita vēsture. Interaktīva demo ļauj visu izpētīt pirms sensora izvietošanas.
Izvietošanas iespējas
Ātri pievienojiet sensoru esošā vidē, nemainot ikdienas darbību un nepārtraucot pakalpojumus.
Novietojiet Decoya tuvu resursiem, ko aizsargājat, nepārtrauktai, centralizētai redzamībai.
Gatava pievienošanai ierīce filiālēm, attālajām vietām un jutīgām tīkla zonām.
Tūlītēji brīdinājumi · Uzraudzības rīki · Audita pēdas · Centralizēta piekļuve · Vairāku klientu pārvaldība
Kam tas paredzēts?
Mānekļi lokālajā tīklā: ja kāds skenē vai pieslēdzas, jūs iegūstat skaidru pierādījumu vadībai vai apdrošinātājam.
Decoy atklāj iekšējo izlūkošanu un laterālo kustību, ko centrālie žurnāli var filtrēt vai apbedīt.
Organizējiet sensorus pēc klienta vietas, pārskatiet visu centralizēti un savienojiet brīdinājumus ar esošajām darbplūsmām.
Ko jūs iegūstat
Darbinieki ikdienas darbā mānekļus neizmanto. Ja slazds aktivizējas, tā ir ļaunprātīga persona vai robots (skeneris, ļaunprogrammatūra vai MI vadīta ķēde), kas cenšas virzīties tālāk.
Izvietojiet viltotus piekļuves datus: ja tie tiek izmantoti, brīdinājums kļūst vēl skaidrāks. Vēsture pēc sensora, IP adreses un protokola.
Sūtiet paziņojumus, pārskatiet konsoli un savienojiet esošās darbplūsmas, lai ātri kvalificētu, izolētu vai eskalētu.
Cenas
39 € bez nodokļiem / pakotne (3 sensori) · 59 € bez nodokļiem / Sentinel ierīce · abus piedāvājumus var apvienot vienā kontā.
Programmatūras sensors
Sensori jūsu infrastruktūrā (VM, Docker vai .deb) — bez atsevišķas ierīces.
39 €/ mēnesī · bez nodokļiem
Aparatūra · Sentinel S1
Pieslēgšanai gatava plug-and-play ierīce.
59 €/ mēnesī · bez nodokļiem · vismaz 12 mēn.
Enterprise
Pielāgoti protokoli un SIEM integrācija.
Pēc pieprasījuma
BUJ
Tas ir viltus pakalpojums, ko apzināti instalējat, piemēram, viltus SSH serveris. Darbinieki to neizmanto. Ja parādās savienojums, tīklu pēta ļaunprātīga persona vai automatizēts rīks, tostarp mūsdienīgs ar MI atbalstīts uzbrukums, kam kontroles iegūšanai arī jāveic skenēšana. Decoya jūs nekavējoties brīdina.
Nē. Decoya izvieto slazdus un ziņo, bet nebloķē datplūsmu. Tā papildina ugunsmūrus un galapunktu rīkus, parādot, kas piekļūst pakalpojumiem, kuri jūsu uzņēmumā nepastāv.
Nē. Sāciet tīklā, kuram pievienots sensors (LAN, DMZ). Jāatļauj tikai savienojums starp sensoru un konsoli (ražošanas vidē — HTTPS).
Tās ir apzināti izvietotas decoy akreditācijas dati. Ja uzbrucējs tās izmanto, Decoya izsauc prioritāru brīdinājumu — spēcīgs pierādījums, ka piekļūts aizsargātiem noslēpumiem.
Notikumi tiek centralizēti konsolē un glabāti saskaņā ar jūsu plānu. Vairākas mitināšanas iespējas var atbilst jūsu drošības un datu atrašanās vietas prasībām.
Pēc sensora pievienošanas un aizsardzības profila izvēles lielākā daļa komandu aktīvā tīklā novēro skenēšanu vai aizdomīgus mēģinājumus stundas laikā.
Nākamais solis
Interaktīvā demo atveido sensorus, notikumus un brīdinājumus bez instalācijas. Kad esat gatavs, vienkārši pievienojiet savu pirmo vietu.