Fatiga de alertas
Los registros de red se acumulan: cuesta distinguir lo grave del ruido.
 Decoya
Señuelos de red · alertas claras
Despliegue señuelos: servidores falsos (SSH, bases de datos y más) que su equipo nunca utiliza. Si algo se conecta, no es actividad informática cotidiana, sino reconocimiento o un ataque. Cero falsos positivos derivados del uso normal.
El reto
Para adentrarse en una red, un intruso —o una herramienta automatizada, incluidos los ataques asistidos por IA— debe escanear primero: buscar equipos, probar contraseñas y descubrir qué está accesible. Decoya lo hace visible mediante señuelos que solo tocaría un visitante malicioso.
Los registros de red se acumulan: cuesta distinguir lo grave del ruido.
Sucursales, Wi‑Fi para invitados y VLAN de laboratorio: lugares donde un escáner puede pasar desapercibido.
Sin trampas específicas, la primera prueba clara de una intrusión puede llegar cuando los datos ya están saliendo.
La respuesta Decoya
Decoya ejecuta servicios señuelo en su red: falsos servicios SSH, web o de bases de datos creíbles que sus equipos nunca utilizan. Cuando una IP escanea o se conecta, la consola muestra quién, qué y cuándo, incluido el reconocimiento automatizado o dirigido por IA que necesita escanear para avanzar.
Cobertura de protección
Cada señuelo parece un servicio real de los que suelen buscar los atacantes. Usted elige los protocolos en la consola y cada interacción queda registrada en lenguaje claro.
Perfiles listos para usar: servidor web, entorno de oficina, bases de datos, equipos heredados o cobertura completa.
Dispositivo dedicado
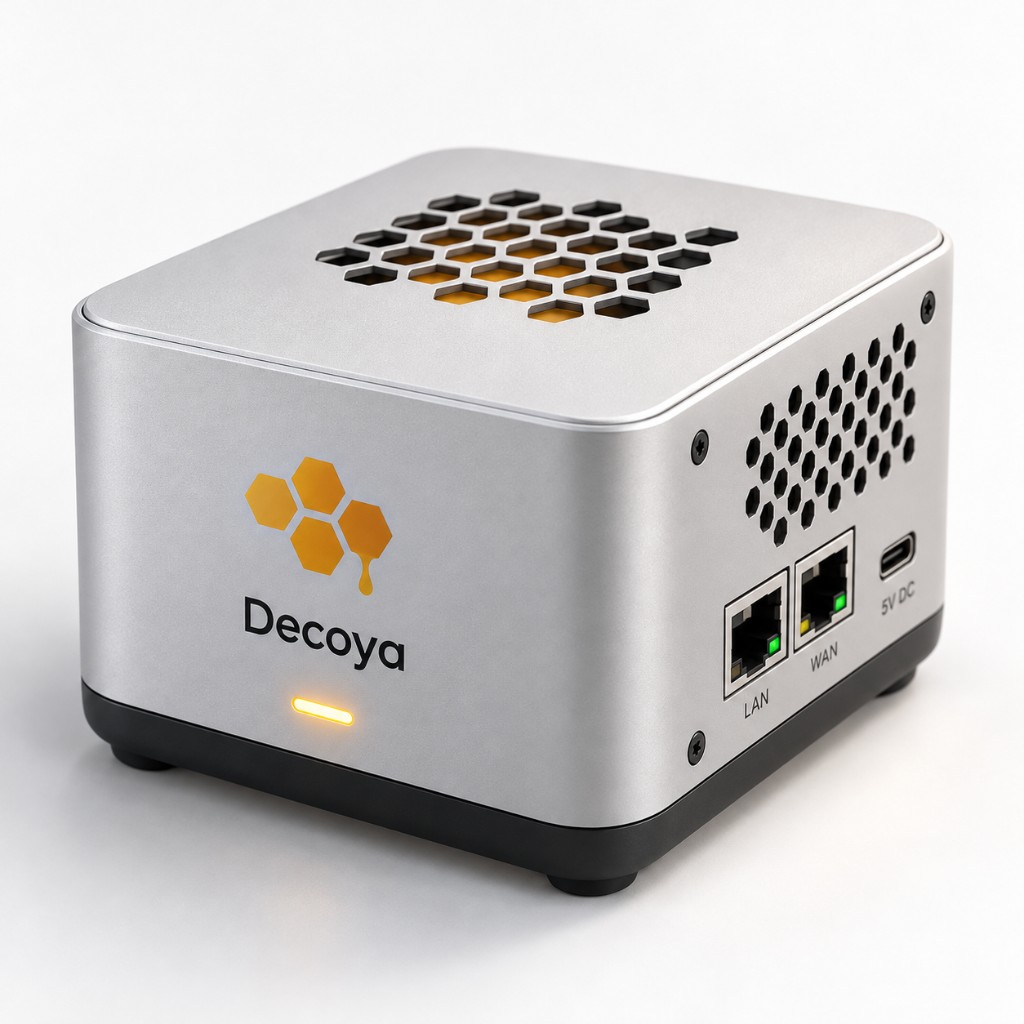
Sentinel S1 permanece en la red que protege y envía eventos a su consola. Compacto y autónomo, encaja en cada ubicación sin añadir complejidad operativa.
Primeros pasos
Nombre su sensor en la consola y asígnelo al sitio o zona de red que desea monitorizar.
Elija un perfil (oficina, servidor web, bases de datos…). El sensor expone servicios falsos que sus usuarios ignoran, pero los escáneres y los intrusos no.
Cada interacción con un señuelo genera una alerta. Añada correo electrónico, webhooks o credenciales señuelo para los casos más sensibles.
Consola Decoya
Una interfaz para todo su parque: estado de sensores, despliegues, flujos de eventos agregados, reglas de alerta e historial de auditoría. Una demo interactiva le permite explorarlo todo antes de desplegar un sensor.
Opciones de implementación
Añada un sensor a un entorno existente rápidamente, sin cambiar las operaciones diarias ni interrumpir servicios.
Coloque Decoya cerca de los recursos que protege para visibilidad continua y centralizada.
Un dispositivo listo para conectar para sucursales, sedes remotas y zonas de red sensibles.
Alertas instantáneas · Herramientas de monitorización · Pista de auditoría · Acceso centralizado · Gestión multicliente
¿Para quién es?
Señuelos en la red local: si alguien escanea o se conecta, obtiene una prueba clara para la dirección o las aseguradoras.
Los señuelos revelan reconocimiento interno y movimiento lateral que los registros centrales pueden filtrar u ocultar.
Organice sensores por sede de cliente, revise todo de forma centralizada y conecte alertas a flujos de trabajo existentes.
Lo que gana
El personal nunca utiliza los señuelos en su trabajo diario. Si algo activa una trampa, es una persona o un bot malicioso (escáner, malware o cadena dirigida por IA) que intenta avanzar.
Coloque credenciales falsas: si alguien las utiliza, la alerta resulta aún más clara. Historial por sensor, IP y protocolo.
Envíe notificaciones, revise la consola y conecte flujos de trabajo existentes para calificar, aislar o escalar con rapidez.
Precios
39 € sin impuestos / paquete (3 sensores) · 59 € sin impuestos / unidad Sentinel · combine ambas ofertas en una cuenta.
Sensor software
Sensores en su infraestructura (VM, Docker o .deb), sin dispositivo físico.
39 €/ mes · impuestos no incluidos
Hardware · Sentinel S1
Dispositivo plug-and-play listo para conectar.
59 €/ mes · impuestos no incluidos · 12 meses mín.
Enterprise
Protocolos personalizados e integración SIEM.
Bajo presupuesto
FAQ
Un servicio falso que se instala de forma deliberada (por ejemplo, un servidor SSH falso). Sus empleados no lo utilizan. Si llega una conexión, alguien con malas intenciones o una herramienta automatizada está explorando la red, incluidos los ataques modernos asistidos por IA que también deben escanear para tomar el control. Decoya le avisa de inmediato.
No. Decoya coloca trampas y avisa; no bloquea el tráfico. Complementa los cortafuegos y las herramientas de endpoint mostrando quién accede a servicios que no existen para su actividad.
No. Empiece en la red donde está conectado el sensor (LAN, DMZ). Solo debe autorizarse el enlace entre el sensor y la consola (HTTPS en producción).
Son credenciales señuelo colocadas deliberadamente. Si un atacante las usa, Decoya genera una alerta prioritaria — prueba sólida de que se ha accedido a secretos protegidos.
Los eventos se centralizan en la consola y se conservan según su plan. Varias opciones de alojamiento pueden cumplir sus requisitos de seguridad y ubicación de datos.
Tras conectar un sensor y elegir un perfil de protección, la mayoría de equipos observan escaneos o intentos sospechosos en menos de una hora en una red activa.
Siguiente paso
La demo interactiva reproduce sensores, eventos y alertas sin instalación. Cuando esté listo, conecte simplemente su primer sitio.