Trop d'alertes floues
Les journaux réseau noient souvent l'information : difficile de savoir si un événement est grave ou banal.
 Decoya
Leurres réseau · alertes claires
Vous installez des leurres : de faux serveurs (SSH, bases de données…) que vos équipes n'utilisent pas. Si une connexion arrive, ce n'est pas un oubli interne — c'est une exploration ou une attaque. 0 faux positif côté usage métier.
Le problème
Pour aller plus loin dans un réseau, un intrus — ou un logiciel automatique, y compris des outils pilotés par l'IA — doit d'abord scanner : trouver des serveurs, tester des mots de passe, cartographier les zones accessibles. Decoya rend ces étapes visibles avec des leurres que seul un visiteur malveillant toucherait.
Les journaux réseau noient souvent l'information : difficile de savoir si un événement est grave ou banal.
Agences, Wi‑Fi invités, serveurs de test : des endroits où un scanner passe sans alerter clairement.
Sans piège dédié, la première preuve d'intrusion arrive parfois quand les données sont déjà parties.
La réponse Decoya
Decoya déploie des services leurres sur votre réseau : faux SSH, sites ou bases que vos équipes n'utilisent pas. Dès qu'une IP scanne ou se connecte, vous voyez qui, quoi et quand — y compris les reconnaissances automatiques ou assistées par IA, qui ont toujours besoin de scanner pour progresser.
Catalogue honeypot
Chaque leurre imite un vrai service que les attaquants recherchent habituellement. Vous choisissez les protocoles depuis la console ; toute interaction est enregistrée et expliquée sans jargon inutile.
Profils prêts à l'emploi : serveur web, environnement bureautique, bases de données, équipements historiques ou couverture complète.
Matériel dédié
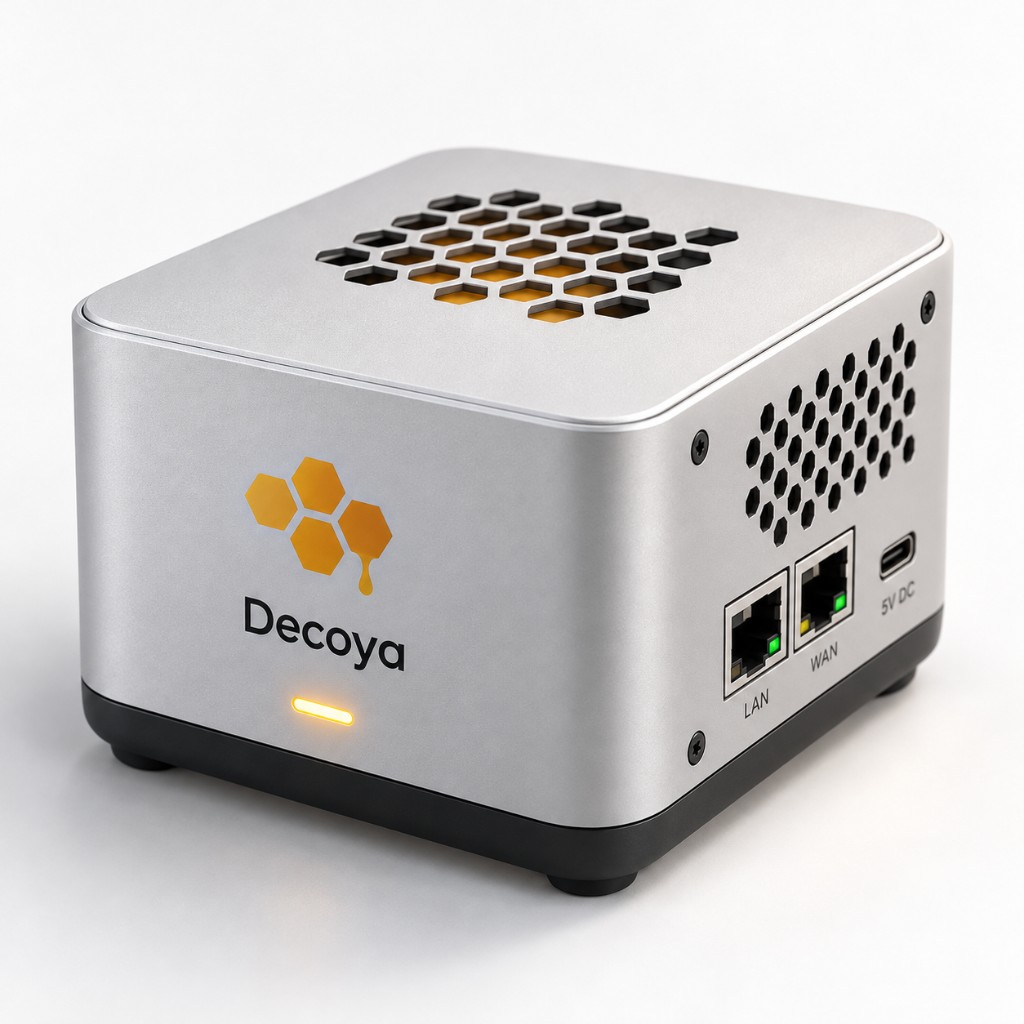
Le boîtier Sentinel S1 reste sur le réseau à protéger et transmet les événements vers votre console. Compact et autonome, il s'intègre à chaque site sans alourdir votre infrastructure.
Mise en service
Depuis la console, nommez votre capteur et rattachez-le au site ou à la zone réseau que vous souhaitez surveiller.
Choisir un profil (bureautique, serveur web, bases de données…). Le capteur expose de faux services : vos utilisateurs n'y vont pas, les scanners et intrus, si.
Chaque interaction avec un leurre déclenche une alerte. Ajoutez e-mail, webhooks ou identifiants piège pour les cas les plus sensibles.
Console Decoya
Interface web unique pour l'ensemble du parc : état des capteurs, déploiements, flux d'événements agrégés, règles d'alerte et journaux d'audit. Mode démo intégré pour tester sans capteur physique.
Modes de déploiement
Ajoutez rapidement un capteur à une infrastructure existante, sans modifier vos usages ni interrompre vos services.
Installez Decoya au plus près de vos ressources pour bénéficier d'une surveillance continue et centralisée.
Un boîtier prêt à brancher pour équiper simplement les agences, sites distants et zones sensibles.
Alertes instantanées · Outils de supervision · Journal d'audit · Accès centralisé · Gestion multi-clients
Pour qui ?
Des leurres sur le LAN : si quelqu'un scanne ou se connecte, vous avez une preuve simple à montrer à la direction ou à l'assureur.
Les leurres révèlent reconnaissances internes et mouvements latéraux que les logs centraux filtrent ou noient.
Capteurs par site client, console centralisée, webhooks vers votre SIEM ou ticketing existant.
Ce que vous gagnez
Les équipes n'utilisent jamais les leurres au quotidien. Si un piège est activé, c'est qu'une personne ou un robot malveillant (scanner, logiciel malveillant ou chaîne pilotée par IA) tente de progresser.
Placez de faux login/mot de passe : s'ils sont utilisés sur un leurre, l'événement CANARI est encore plus clair. Historique par capteur, IP et protocole.
Webhooks, export API et vue console pour qualifier, isoler ou escalader sans changer d'outil.
Tarification
39 € HT / pack (3 capteurs) · 59 € HT / boîtier Sentinel · offres cumulables.
Logiciel
Capteurs sur votre infrastructure (VM, Docker ou .deb) — sans boîtier.
39 €/ mois · HT
Matériel · Sentinel S1
Boîtier hardware plug & play — prêt à brancher.
59 €/ mois · HT · 12 mois min.
Entreprise
Protocoles & intégration SIEM sur mesure.
Sur devis
FAQ
C'est un faux service que vous installez volontairement (par exemple un faux serveur SSH). Vos employés n'y accèdent pas. Si une connexion arrive, c'est qu'une personne mal intentionnée ou un programme explore le réseau — y compris les attaques modernes qui s'appuient sur l'IA et doivent d'abord scanner pour prendre le contrôle. Decoya vous alerte immédiatement.
Non. Decoya pose des pièges et signale ; il ne bloque pas le trafic. Il complète pare-feu et antivirus en montrant clairement qui touche à des services qui n'existent pas pour votre activité.
Non pour commencer. Le capteur écoute sur le réseau où il est branché (LAN, DMZ). Seule la liaison capteur ↔ console doit être autorisée (HTTPS recommandé en production).
Des login et mots de passe factices que vous déposez volontairement (fichier, e-mail, faux coffre…). Si quelqu'un les utilise sur un de vos leurres, Decoya marque l'événement CANARI.
Les événements sont centralisés dans la console et conservés selon la formule choisie. Plusieurs options d'hébergement permettent de répondre à vos contraintes de sécurité et de localisation.
Après la mise en service d'un capteur et le choix d'un profil de protection, la plupart des équipes observent des scans ou tentatives en moins d'une heure sur un réseau actif.
Prochaine étape
La démo interactive reproduit capteurs, événements et alertes, sans installation. Quand vous êtes prêt, connectez simplement votre premier site.